Disfarçado de jogo e VPN, vírus controle sua webcam e rouba senhas
Pesquisadores de segurança da FortiGuard Labs, braço da Fortinet, alertam para a atividade de malwares-as-a-service (MaaS) distribuindo um vírus que rouba dados sensíveis chamado Stealit. Ele é capaz de tomar controle do computador da vítima e capturar informações privadas, mirando especificamente em usuários Windows.
- O que é phishing e como se proteger?
- O que é Engenharia Social? Aprenda a identificar e se proteger de golpes
Os métodos usados pelo malware incluem uma ferramenta no ambiente Node.js chamada Single Executable Application (SEA), evoluindo a partir de versões anteriores que usavam Electron. Com isso, o vírus consegue trazer todos os arquivos maliciosos em um único programa, rodando até em computadores que não possuem Node.js instalado.
Como o Stealit é espalhado
Segundo os pesquisadores, o uso do SEA no malware é uma importante caraterística para a evasão de medidas de segurança, dado que é uma tecnologia nova, pegando usuários e analistas de guarda baixa. O código é bastante ofuscado e roda várias checagens antianálise, parando de agir caso identifique um debugger, execução em ambiente virtual ou outras atividades suspeitas, se mantendo indetectado no PC.
–
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
–
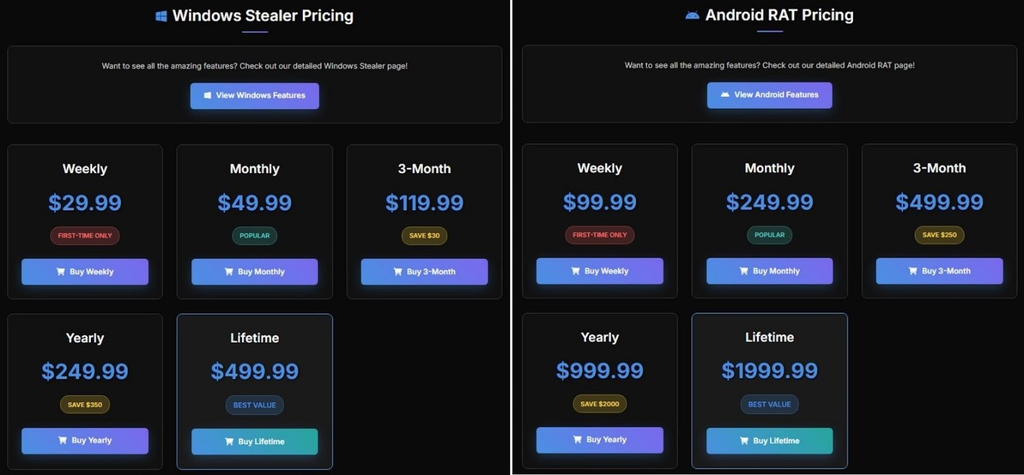
O Stealit é vendido como um serviço comercial, propagandeado como “soluções profissionais de extração de dados”. O servidor de comando e controle (C2) dos hackers já foi mudado várias vezes, indo do domínio stealitupdated.lol para iloveanimals.shop, por exemplo. Há modos de assinatura, com US$ 500 (cerca de R$ 2.700) sendo cobrados para a versão vitalícia de Windows e U$ 2.000 (R$ 10.900) para a versão de Android.
As funções do malware são inúmeras, indo da extração de arquivos à execução de ataques ransomware, controlando câmera e atividade na tela do usuário, bem como gerenciamento remoto do sistema, habilidade de mandar notificações push falsas e até mesmo mudar o wallpaper do computador.
O malware é entregue aos usuários disfarçado como instalador de jogos populares ou VPNs, sendo compartilhados em plataformas como Discord e Mediafire.
São roubados desde dados pessoais a carteiras de criptomoedas, informações que são usadas em ataques futuros. Os hackers mudam constantemente de abordagem, revertendo ao framework anterior, o Electron, para confundir aplicativos e especialistas de segurança.
Os mais afetados são os gamers, acostumados a instalar mods e outros softwares para melhorar a performance de jogos. Cuidado especial deve ser tomado por quem trabalha e usa o mesmo computador para atividades profissionais e jogar.
Veja mais:
- O que é firewall e como ele funciona?
- O que significa “Zero Trust” (Confiança Zero)?
- Criptografia para iniciantes: o que é e por que é importante?
VÍDEO | 7 ataques hacker que entraram para a história [Top Tech]
Leia a matéria no Canaltech.
O que achou dessa notícia? Deixe um comentário abaixo e/ou compartilhe em suas redes sociais. Assim conseguiremos informar mais pessoas sobre as curiosidades do mundo!
Esta notícia foi originalmente publicada em:
Fonte original